Insights & Reports
Marktdaten, Regulierung und digitale Infrastruktur
CERTavia veröffentlicht Analysen zur digitalen Infrastruktur regulierter Unternehmen – auf Basis realer SOVP-Scans. Die Beiträge richten sich an Compliance-Verantwortliche, IT-Sicherheitsbeauftragte und Entscheider, die Infrastruktur-Evidenz für Audits und regulatorische Nachweise benötigen.
Schwerpunkte: EU AI Act (Art. 50 Transparenz), DORA ICT-Risikomanagement, NIS2-Anforderungen für kritische Infrastruktur sowie Benchmark-Reports. Die Benchmark-Daten stammen aus Scans nach dem Sovereign Validation Protocol (SOVP): 0 von 567 Messungen in 10 Branchenlisten erreichten die CERTIFIED-Schwelle, der höchste gemessene Wert liegt bei 55,1. Ein Teil der Juni-Messungen ist von einem Messfehler in Cluster A betroffen (Korrekturhinweis); unberührt bleibt der Hauptbefund: Cluster F (AI Governance) liegt in allen zehn Listen im Median bei 0.
Vier neue Sektoren im CES-Vergleich: B2B, Digitalwirtschaft und Publisher – 0 von 269 CERTIFIED
B2B-ECOMMERCE30, BVDW100, DACH-PUBLISHER40 und ECOM100-DE im Juni 2026 gescannt: 0 CERTIFIED. Die CES-Werte von B2B-ECOMMERCE30 und DACH-PUBLISHER40 sind wegen eines Messfehlers zurückgezogen. Belastbar: BVDW100 erreicht in Cluster F (AI Governance) nur 5,8.
Weiterlesen →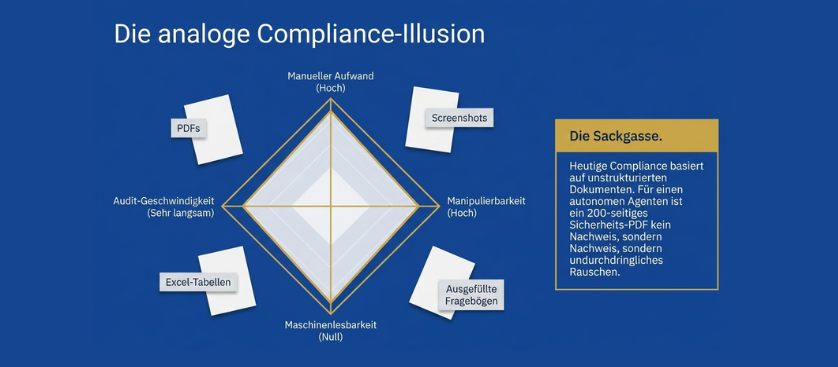
DORA und Infrastruktur-Evidenz: Die Dokumentationspflicht, die noch niemand ernst nimmt
DORA gilt seit dem 17.01.2025. Was Art. 28 bis 30 zum IKT-Drittanbieter-Register, zu Verträgen und Monitoring verlangen – und was der BaFin50-Scan vom 11.06.2026 zeigt: 0 von 50 CERTIFIED, Ø CES 30,1.
Weiterlesen →
0 von 100: Was der erste ECOM100-DE Compliance-Scan über den deutschen E-Commerce verrät
CERTavia scannte die 100 umsatzstärksten deutschen Online-Händler: 0 von 100 CERTIFIED. Die CES-Werte der Juni-Messung sind teilweise von einem Messfehler in Cluster A betroffen und eher zu niedrig (Korrekturhinweis auf der Benchmark-Seite).
Weiterlesen →
Die Evidence Gap: Was CERTavia für Banken nach Art. 50 EU AI Act leistet
Was ein Infrastruktur-Scan für Banken belegt und was nicht: Scheinpräzision, Risikomatrix und der BaFin50-Befund (Bestwert ubs.com 47,8, 27,2 Punkte unter der Schwelle; Cluster F bei 45 von 50 Domains 0). Teil 1 von 2.
Weiterlesen →
Rollout über viele Standorte: Skalierung, Haftung und Handlungsempfehlungen
Operative Entropie, 90-Tage-Re-Scan-Rhythmus, Haftungs-Demarkationslinie nach DORA und MaRisk sowie fünf priorisierte Schritte für den gruppenweiten Rollout. Planungsbeispiel, kein Kundenprojekt. Teil 2 von 2.
Weiterlesen →
SOVP vs. ISO 27001: Warum klassische Zertifikate den EU AI Act nicht abdecken
ISO 27001 belegt Prozesse. Der EU AI Act verlangt Infrastruktur-Evidenz. Was SOVP leistet, was ISO 27001 nicht liefern kann, und warum beide sich ergänzen statt ersetzen.
Weiterlesen →
EU AI Act Checkliste: Infrastruktur-Anforderungen für Hochrisiko-KI-Systeme
Praktische Checkliste: Welche Infrastruktur-Anforderungen stellt der EU AI Act an Hochrisiko-KI nach Annex III? Art. 9, 17, 43, 50 kompakt erklärt mit konkreten Prüfpunkten.
Weiterlesen →
NIS2 und Hochrisiko-KI: Pflichten, Umsetzung und Handlungsempfehlungen
Welche konkreten Pflichten stellt NIS2 für Unternehmen mit Hochrisiko-KI? Umsetzungsstrategien, technologische Herausforderungen und priorisierte Schritte für Compliance-Teams in Deutschland.
Weiterlesen →
NIS2 Richtlinie und Hochrisiko-KI: Wer ist betroffen und warum?
NIS2, EU AI Act und Branchenregulierung treffen sich auf derselben Infrastruktur. Wer mit Hochrisiko-KI betroffen ist, welche Zielgruppen unter NIS2 fallen und was die Richtlinie grundlegend verlangt.
Weiterlesen →
DACH Enterprise Readiness Report 2026: 0 von 288 Domains CERTIFIED
Juni-Messung in sechs Sektor-Listen: keine Domain erreicht CERTIFIED, Cluster F (AI Governance) liegt in jeder Liste im Median bei 0. Vom Messfehler in Cluster A unberührt: BaFin50 Ø CES 30,1, Automotive50 Ø 29,5.
Weiterlesen →Wo steht Ihre Domain im Benchmark?
Scannen Sie Ihre Domain kostenlos: Verdict, CES und alle sechs Cluster mit Einzelparametern und Handlungsempfehlungen; Sektorvergleich bei Auswahl einer Branche.
CERTavia analysiert technische Infrastruktursignale. Das Ergebnis ist ein maschinenlesbarer Befund, kein Rechtsgutachten und keine Zertifizierung im Sinne der EU AI Act Konformitätsbewertung nach Artikel 43.